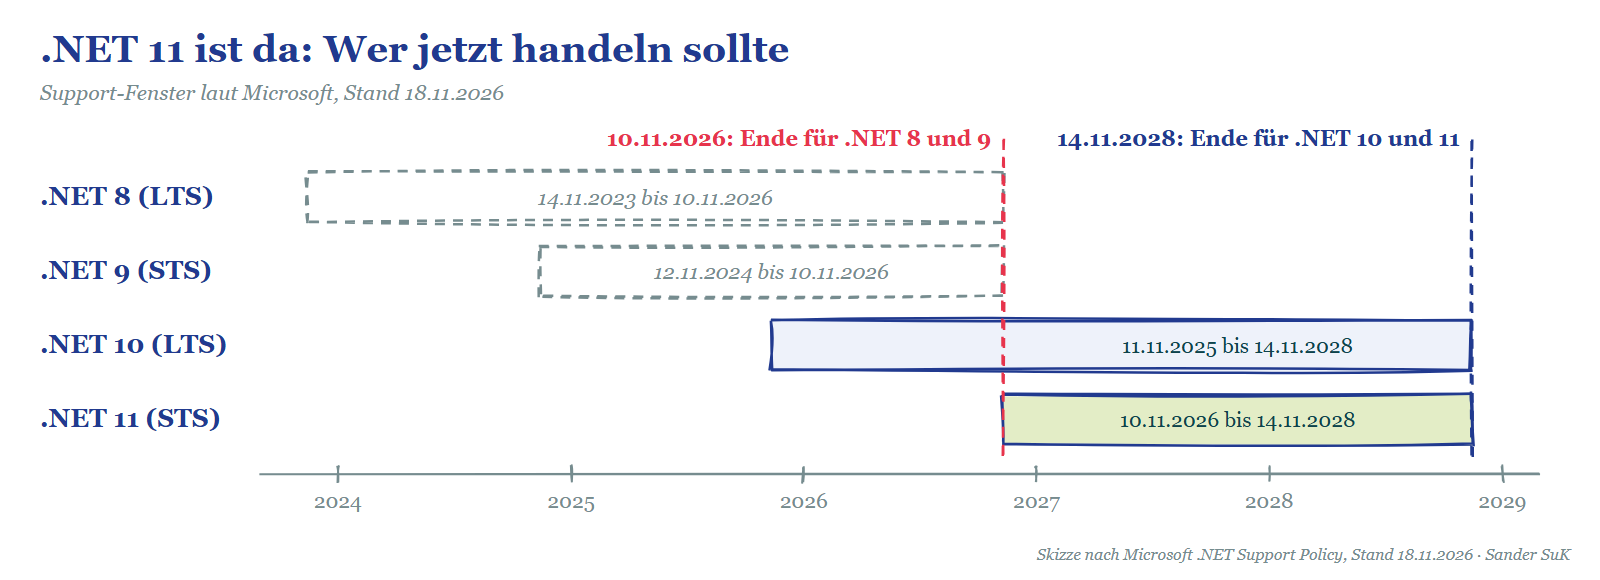
Seit dem 10. November bekommen Anwendungen auf .NET 8 und .NET 9 keine Sicherheitsupdates mehr. Am selben Tag hat Microsoft .NET 11 veröffentlicht und mit dem November-Servicing 25 Schwachstellen geschlossen, die meisten davon auch in den alten Versionen. Für viele Mittelständler mit eigener .NET-Software heißt das: Der Update-Termin ist nicht in einem Jahr, er war letzte Woche.
Nach dem Lesen wissen Sie, welche Systeme sofort dran sind, warum die Wahl zwischen .NET 10 und .NET 11 diesmal anders ausfällt als sonst, und welche Neuerungen Sie besser noch liegen lassen.
Was am 10. November passiert ist
Drei Dinge fallen auf einen Tag. .NET 11 ist als Version 11.0.0 erschienen (.NET Blog). .NET 8 und .NET 9 haben ihr Support-Ende erreicht, die letzten Patches heißen 8.0.34 und 9.0.23 (Support-Policy). Und das monatliche Servicing hat alle noch unterstützten Linien aktualisiert (Servicing-Post).
| Version | Typ | Stand seit 10.11.2026 | Support-Ende |
|---|---|---|---|
| .NET 8 | LTS | 8.0.34, letzter Patch | 10.11.2026 (erreicht) |
| .NET 9 | STS | 9.0.23, letzter Patch | 10.11.2026 (erreicht) |
| .NET 10 | LTS | 10.0.15 | 14.11.2028 |
| .NET 11 | STS | 11.0.0 | 14.11.2028 |
Die letzte Spalte ist die eigentliche Nachricht. .NET 10 ist ein Long-Term-Release, .NET 11 ein Standard-Term-Release mit zwei Jahren Support. Trotzdem enden beide am selben Tag. Die übliche Faustregel „im Zweifel LTS“ bringt in diesem Zyklus also keinen Tag mehr Ruhe.
Die Schwachstellen: 25 CVEs, zwei mit Fallstrick
Der Servicing-Post listet 25 CVEs. CVE steht für Common Vulnerabilities and Exposures, das öffentliche Verzeichnis, in dem jede bekannte Sicherheitslücke eine eindeutige Nummer bekommt (cve.org). 14 betreffen ASP.NET Core, 6 die .NET-Runtime, 5 Visual Studio. Neun davon sind Denial-of-Service-Lücken, sechs erlauben eine Rechteausweitung, fünf Remote-Code-Ausführung. Die fünf RCE-Lücken sitzen alle in Visual Studio, also auf den Entwicklerrechnern, nicht in der ausgelieferten Anwendung.
17 der 25 Lücken betreffen auch .NET 8, 16 auch .NET 9. Diese Systeme haben ihren letzten Patch bekommen. Wer ihn noch einspielt, ist für diesen Monat sauber, für den nächsten nicht mehr.
Zwei Einträge verdienen einen zweiten Blick, weil ein reines Runtime-Update sie nicht behebt:
- CVE-2026-118747 steckt im NuGet-Paket
System.Formats.Cbor. Das Paket muss separat aktualisiert, die Anwendung neu gebaut und ausgerollt werden. Für die .NET-9-Linie liegt der Fix in Paketversion 9.0.24, nicht in 9.0.23. - CVE-2026-118741 betrifft das Scaffolding von ASP.NET Core Identity. Der Fehler sitzt im generierten Code. Wer damit früher eine Anmeldung erzeugt hat, muss diesen Code korrigieren und neu ausrollen, ein neues SDK allein repariert ihn nicht.
Beides fällt bei einem Server-Patchday nicht auf. Es braucht jemanden, der in die Projekte schaut.
Denn ein live geschaltetes Programm meldet sich nicht von allein, wenn es auf eine neue Version aktualisiert werden muss. Bei der Gelegenheit lohnt es sich, alle verwendeten Bibliotheken zu prüfen und gefährdete gegebenenfalls zu ersetzen. Das .NET-SDK bringt dafür eigene Werkzeuge mit (Microsoft Learn):
dotnet list package --vulnerablelistet die bekannt verwundbaren Pakete eines Projekts auf (ab .NET-5-SDK).- NuGet Audit prüft das automatisch bei jedem Restore, also schon beim Bauen (ab .NET-8-SDK).
dotnet package update --vulnerablehebt betroffene Pakete gezielt an (ab .NET-10-SDK).
Damit lässt sich ein Quellcode-Repository in wenigen Minuten durchsehen. Wo eine Bibliothek keinen Fix bekommt, bleibt nur der Ersatz.
Drei Lagen, drei Wege
Welche Version die richtige ist, hängt davon ab, wo ein System heute steht. Die folgende Einteilung ist meine Einschätzung aus den Fakten oben, keine Microsoft-Empfehlung.
| Lage | Empfehlung | Begründung |
|---|---|---|
| Läuft auf .NET 8 oder 9 | Jetzt migrieren, Ziel .NET 10 | Kein Support mehr. .NET 10 ist seit einem Jahr im Feld und hat den kürzeren Sprung. |
| Kundenprojekt auf .NET 10 | Bleiben, Patches einspielen, .NET 11 nach dem ersten Patch bewerten | Gleiches Support-Ende wie .NET 11, keine Eile. |
| Eigene Tools, interne Werkzeuge | Jetzt auf .NET 11 | Kleines Risiko, frühe Erfahrung mit C# 15 und dem neuen SDK. |
Bei Kundenprojekten auf .NET 8 oder 9 könnte man auch direkt auf .NET 11 springen. Ich würde das nur tun, wenn ein konkretes Feature es rechtfertigt, etwa EF Core 11, das .NET 11 voraussetzt. Sonst ist der Weg über .NET 10 der mit weniger Unbekannten.
Was .NET 11 inhaltlich bringt
Für Entwickler ist C# 15 der sichtbarste Teil. Union Types erlauben, einen Rückgabewert als „entweder A oder B“ zu beschreiben, und der Compiler prüft, ob jeder Fall behandelt wird. Für Fachlogik mit klaren Zuständen (gefunden, nicht gefunden, gesperrt) ersetzt das manche Hilfskonstruktion. Dazu kommen Closed Hierarchies, Argumente für Collection Expressions und kleinere Ergänzungen.
Unter der Haube nennt Microsoft „hunderte“ Optimierungen in Runtime und Bibliotheken, ausführlich beschrieben von Stephen Toub. Microsoft sagt aber selbst, dass die Wirkung von der Last abhängt und an der eigenen Anwendung gemessen werden muss. Ein „automatisch schneller“ lässt sich daraus nicht versprechen.
Für Lieferketten-Sicherheit ist eine kleine SDK-Neuerung interessant: NuGet kann neue Paketversionen erst nach einer Mindest-Wartezeit zur Auswahl zulassen. Das senkt das Risiko, eine frisch kompromittierte Version sofort einzubauen. Eine Schwachstellenprüfung ersetzt es laut Microsoft nicht.
Was noch warten kann
Ein Teil der Ankündigung ist ausdrücklich Vorschau oder experimentell. Das gehört in eine Testumgebung, nicht in ein Kundenprojekt:
- Runtime Async (Opt-in per Projekteinstellung)
- Blazor-AI-Komponenten und AG-UI-Anbindung, Prerelease über die ganze .NET-11-Laufzeit
- Vektorsuche in EF Core für SQL Server
dotnetupals Versionsverwaltung (Public Preview)
Wer .NET MAUI nutzt, sollte genauer hinschauen: CoreCLR wird dort Standard-Runtime, und das Paket Microsoft.Maui.Controls.Compatibility wird nicht mehr ausgeliefert. Das ist kein reines Versions-Update.
Upgrade-Checkliste
Microsoft beschreibt die Schritte im Ankündigungsbeitrag. Zusammengefasst und um die beiden CVE-Fallstricke ergänzt:
- SDK in
global.jsonanheben, passendes SDK auf Entwicklerrechnern und Build-Agents installieren. - Target Framework, NuGet-Pakete und Workloads aktualisieren.
- Breaking Changes prüfen, darunter die angehobenen CPU-Mindestanforderungen.
System.Formats.Cborund Identity-Scaffolding gezielt prüfen (CVE-2026-118747, CVE-2026-118741).- Tests laufen lassen und unter realistischer Last messen.
- Publish-Modus, Container-Basisimages, native Abhängigkeiten und Zielserver validieren.
- Visual Studio auf allen Entwicklerrechnern aktualisieren (fünf RCE-Lücken).
Fazit
Die Versionsfrage ist diesmal einfacher als sonst: .NET 10 und .NET 11 laufen gleich lange. Die eigentliche Arbeit liegt bei den Systemen auf .NET 8 und 9, die seit dem 10. November ohne Patches sind, und bei zwei Schwachstellen, die kein Runtime-Update allein schließt.
| Frage | Kurzantwort |
|---|---|
| Muss ich jetzt handeln? | Ja, wenn etwas auf .NET 8 oder 9 läuft. |
| .NET 10 oder 11? | Gleiches Support-Ende; für Kundenprojekte .NET 10, für eigene Tools .NET 11. |
| Reicht der Patchday auf dem Server? | Nein, System.Formats.Cbor und Identity-Scaffolding brauchen Neubau. |
| Wird meine Anwendung schneller? | Möglich, aber nur messbar, nicht versprechbar. |
| Was lasse ich liegen? | Runtime Async, Blazor-AI-Komponenten, EF-Vektorsuche. |
Wenn Sie nicht sicher sind, welche Ihrer Anwendungen noch auf .NET 8 oder 9 laufen, ist eine Bestandsaufnahme der erste Schritt. Dabei helfe ich gern.