CRA-Journey, Teil 4 von 4 · Lesezeit ca. 11 Minuten
Mal angenommen, ein Softwarehaus plant die nächste Hauptversion seines Produkts für Januar 2028. Die Entwicklung läuft, der Termin steht im Vertrieb. Was in der Planung noch fehlt, ist eine Zeile: Wer bestätigt eigentlich, dass diese Version die Anforderungen des Cyber Resilience Act erfüllt, und bis wann muss das erledigt sein?
Der Cyber Resilience Act (CRA), die EU-Verordnung 2024/2847, gilt im Wesentlichen ab dem 11. Dezember 2027. Ab dann braucht ein Produkt mit digitalen Elementen, das neu in Verkehr gebracht oder wesentlich geändert wird, vorher eine Konformitätsbewertung, eine Konformitätserklärung und die CE-Kennzeichnung. Die CE-Kennzeichnung ist das Zeichen, mit dem der Hersteller erklärt, dass Produkt und Verfahren die Anforderungen aus Anhang I und aus dem übrigen EU-Produktrecht erfüllen, das dieses Zeichen vorsieht (Art. 3 Nr. 31).
Teil 3 endete mit der Frage, wer das eigentlich prüft, und wann. Die kurze Antwort: für Standardprodukte Sie selbst, und zwar vor dem Inverkehrbringen. Für einen Teil der Produkte braucht es eine Prüfstelle außerhalb des Hauses, und genau dort ist der Stand heute dünn. Dieser letzte Teil der Serie gibt Ihnen eine Roadmap bis Juni 2028 und fasst die vier Teile zu einem Prüfpfad zusammen.
Die Roadmap auf einen Blick
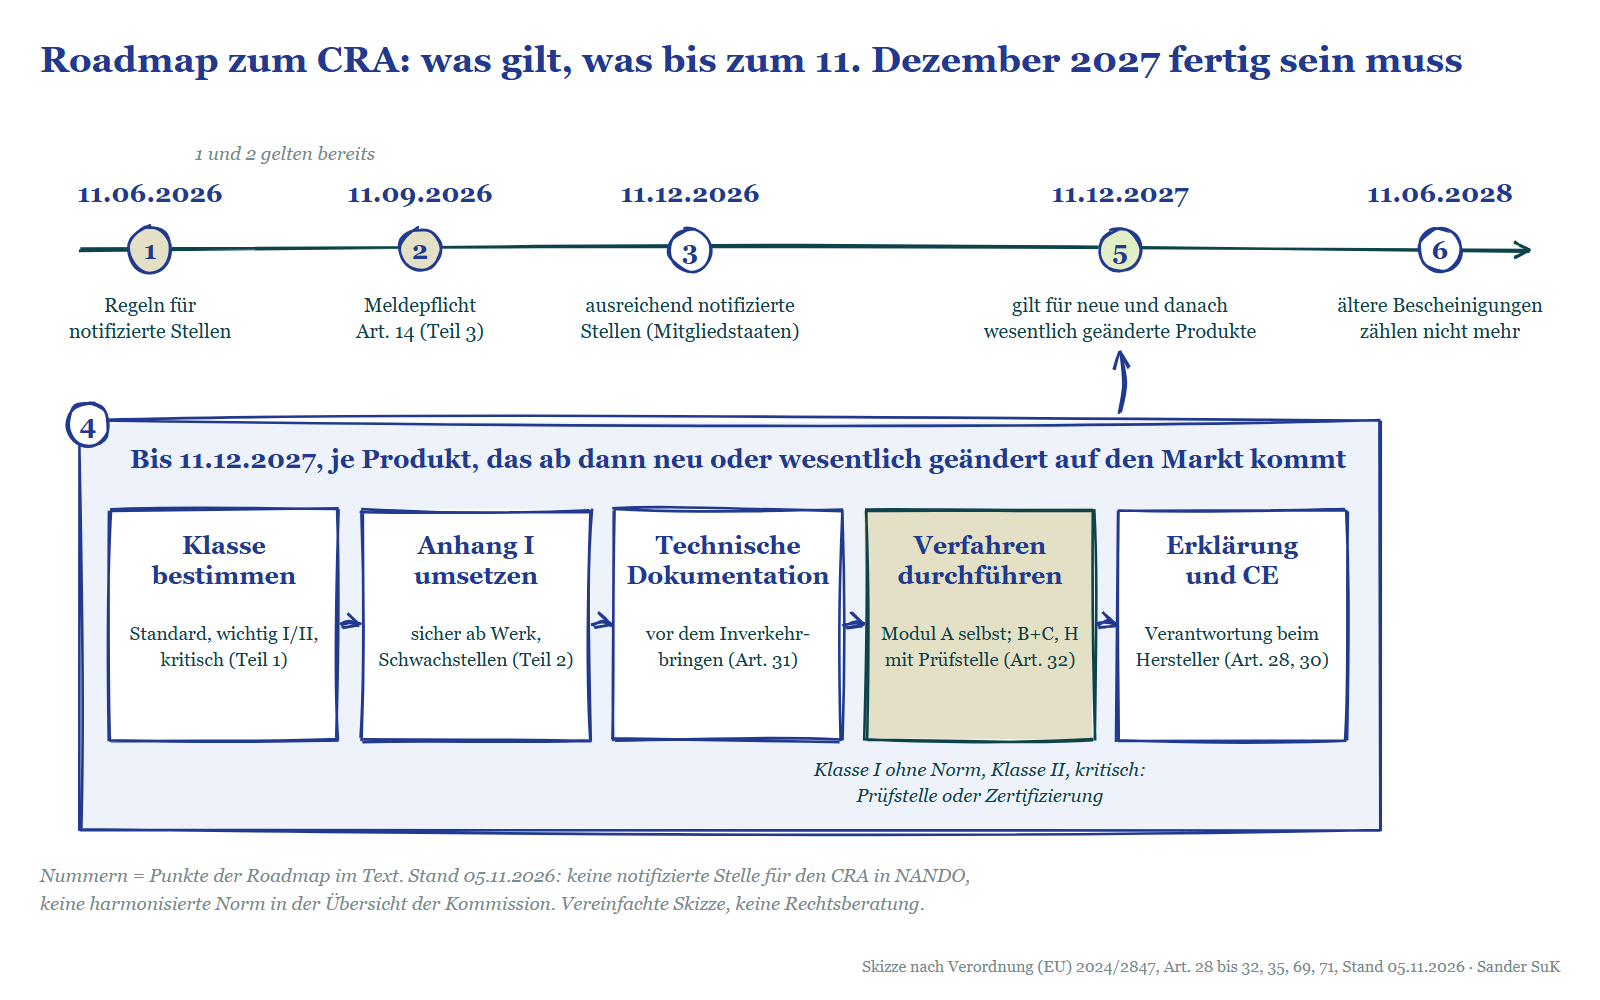
Hier die Daten und Schritte vorab. Die Abschnitte darunter erklären sie mit dem Wortlaut der Verordnung. Die Roadmap ersetzt keine Rechtsberatung, zeigt aber, wo Sie auf jemanden außerhalb Ihres Hauses angewiesen sind.
- 11. Juni 2026: Die Regeln für notifizierte Stellen gelten bereits (Kapitel IV).
- 11. September 2026: Die Meldepflicht gilt bereits, auch für Produkte im Anwendungsbereich, die schon im Markt sind (Teil 3).
- 11. Dezember 2026: Bis dahin sollen die Mitgliedstaaten für ausreichend notifizierte Stellen sorgen.
- Bis 11. Dezember 2027, je Produkt, das ab dann neu oder wesentlich geändert auf den Markt kommt:
- Klasse bestimmen (Teil 1)
- grundlegende Anforderungen aus Anhang I umsetzen (Teil 2)
- technische Dokumentation erstellen
- Verfahren wählen und durchführen, bei Bedarf mit harmonisierten Normen oder einer Prüfstelle
- Konformitätserklärung ausstellen und CE anbringen
- 11. Dezember 2027: Die Verordnung gilt für Produkte, die ab dann in Verkehr gebracht oder danach wesentlich geändert werden.
- 11. Juni 2028: Bestimmte ältere Prüfbescheinigungen aus anderem EU-Produktrecht zählen für den CRA nicht mehr.
Welche Produkte ab Dezember 2027 betroffen sind
Art. 71 Abs. 2 legt fest: „Diese Verordnung gilt ab dem 11. Dezember 2027.“ Für Produkte, die vorher in Verkehr gebracht wurden, regelt Art. 69 Abs. 2 den Übergang. Sie unterliegen den Anforderungen „nur dann, wenn nach diesem Zeitpunkt diese Produkte einer wesentlichen Änderung unterliegen“. Die Meldepflicht aus Teil 3 ist davon ausgenommen, sie gilt für den Bestand im Anwendungsbereich.
Für Software heißt das: Entscheidend ist, ob eine neue Version eine wesentliche Änderung ist (dazu Teil 2). Die Leitlinien der EU-Kommission zum CRA (C(2026) 5252, nicht bindend) sagen, ein wesentlich geändertes Produkt des Originalherstellers „is to be considered as newly placed on the market“ (Rn. 122). Vorhandene Dokumentation und Tests dürfen für die nicht betroffenen Teile weiterverwendet werden; die Konformitätsbewertung soll sich auf die geänderten Teile konzentrieren (Rn. 123).
Für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, gehen die Leitlinien einen Schritt weiter. Eine wesentliche Änderung verlangt danach nicht von sich aus, das ganze Altprodukt vollständig konform zu machen, es sei denn, die Änderung wirkt sich negativ auf die Cybersicherheit des Produkts als Ganzes aus (Rn. 124).
Einen Übergang gibt es auch für vorhandene Prüfbescheinigungen. Wer für ein Gerät schon eine EU-Baumusterprüfbescheinigung zur Cybersicherheit aus anderem EU-Produktrecht hat, etwa nach der Funkanlagenrichtlinie, darf sie für die dort abgedeckten Risiken bis längstens 11. Juni 2028 auch für den CRA nutzen (Art. 69 Abs. 1, Leitlinien Rn. 249, 251).
Vier Verfahren, und wer sie durchführt
Art. 32 Abs. 1 beginnt mit dem Hersteller: Er „führt eine Konformitätsbewertung des Produkts mit digitalen Elementen und der vom Hersteller festgelegten Verfahren durch“. Den Nachweis erbringt er über eines von vier Verfahren. Drei davon beruhen auf den Modulen in Anhang VIII, das vierte ist ein europäisches Zertifizierungsschema.
- Modul A, das interne Kontrollverfahren: Der Hersteller bewertet selbst und erklärt „auf eigene Verantwortung“, dass Produkt und Verfahren die Anforderungen erfüllen (Anhang VIII Teil I Nr. 1).
- Module B und C: eine EU-Baumusterprüfung durch eine notifizierte Stelle, danach Konformität der Fertigung mit diesem Baumuster.
- Modul H: Konformität auf der Grundlage einer umfassenden Qualitätssicherung, ebenfalls mit notifizierter Stelle.
- Ein europäisches Schema für die Cybersicherheitszertifizierung, „sofern verfügbar und anwendbar“; es steht nicht in Anhang VIII, sondern hängt an Art. 27 Abs. 9.
Welche dieser Türen offensteht, hängt an der Klasse aus Teil 1. Für Standardprodukte, also alles, was weder in Anhang III noch in Anhang IV steht, gilt Abs. 1 ohne Einschränkung, Modul A eingeschlossen. Für wichtige Produkte der Klasse II verlangt Abs. 3 die Module B und C, Modul H oder ein Zertifizierungsschema mindestens der Stufe „mittel“; für kritische Produkte gilt Abs. 4.
Die meisten Bedingungen gelten für Klasse I. Modul A ist dort nur möglich, wenn der Hersteller harmonisierte Normen, gemeinsame Spezifikationen oder ein Zertifizierungsschema mindestens der Stufe „mittel“ angewandt hat. Hat er sie „nicht oder nur zum Teil angewandt“ oder sind sie „nicht vorhanden“, muss er auf B und C oder H ausweichen (Art. 32 Abs. 2). Die Leitlinien präzisieren: Alle anwendbaren Anforderungen der Norm müssen angewandt sein, und ihr Umfang muss mindestens alle Risiken der Kernfunktion abdecken (Rn. 149).
Freie und quelloffene Software in Kategorien aus Anhang III darf jedes Verfahren aus Abs. 1 nutzen, wenn die technische Dokumentation beim Inverkehrbringen öffentlich ist (Abs. 5).
Harmonisierte Normen: Vermutung, keine Pflicht
Harmonisierte Normen sind europäische Normen, die auf Auftrag der Kommission entstehen und deren Fundstellen im Amtsblatt der EU veröffentlicht werden. Ihre Wirkung beschreibt Art. 27 Abs. 1: Wer sie anwendet, für dessen Produkt „wird eine Konformität mit den grundlegenden Cybersicherheitsanforderungen in Anhang I vermutet, soweit diese Anforderungen von den betreffenden Normen oder Teilen davon abgedeckt sind“.
Zwei Dinge stecken in diesem Satz. Erstens ist die Norm keine Pflicht; sie erleichtert den Nachweis. Zweitens reicht die Vermutung nur so weit wie die Norm. Die Leitlinien zeigen das an einem Virenschutzprogramm mit zusätzlicher Funktion zum Aufräumen der Festplatte: Die Norm deckt die Kernfunktion ab, für die Zusatzfunktion gilt keine Vermutung (Rn. 155, Beispiel 64). Ihre Risiken behandelt der Hersteller mit eigenen Maßnahmen und dokumentiert sie (Rn. 151).
Kommen Normen nicht oder nicht rechtzeitig, kann die Kommission ersatzweise gemeinsame Spezifikationen per Durchführungsrechtsakt festlegen (Art. 27 Abs. 2), mit derselben Vermutungswirkung (Abs. 5).
Stand heute, am 5. November 2026, ist für den CRA in der Übersicht der Kommission zu harmonisierten Normen keine Fundstelle gelistet. Für Standardprodukte heißt das nach meiner Lesart vor allem mehr eigene Begründungsarbeit: Ohne Norm beschreibt die technische Dokumentation die Lösungen, mit denen Anhang I erfüllt wird (Anhang VII Nr. 5). Für Klasse I hängt an der Norm die Frage, ob Sie selbst bewerten dürfen.
Notifizierte Stellen: Regeln seit Juni, Liste noch leer
Eine notifizierte Stelle ist eine Prüforganisation, die ein Mitgliedstaat der Kommission und den anderen Mitgliedstaaten als befugt meldet, Konformitätsbewertungen nach dem CRA durchzuführen (Art. 35 Abs. 1). Die Regeln dafür stehen in Kapitel IV, und das gilt nach Art. 71 Abs. 2 schon seit dem 11. Juni 2026.
Art. 35 Abs. 2 setzt eine Frist, die leicht übersehen wird: Die Mitgliedstaaten sorgen „bis zum 11. Dezember 2026 dafür, dass es in der Union eine ausreichende Zahl notifizierter Stellen gibt“, um Engpässe beim Marktzugang zu verhindern. Tätig werden darf eine Stelle erst, wenn nach der Notifizierung innerhalb von zwei Wochen (mit Akkreditierung) oder zwei Monaten (ohne) kein Einwand erhoben wurde (Art. 43 Abs. 5).
Wo man nachsieht, regelt Art. 44 Abs. 2: Die Kommission veröffentlicht das Verzeichnis. In der Praxis ist das die Datenbank NANDO (New Approach Notified and Designated Organisations), das Informationssystem aus Art. 43 Abs. 2, heute Teil des Single Market Compliance Space der Kommission. Am 5. November 2026 lieferte der Filter auf die Verordnung (EU) 2024/2847 dort null Treffer.
Für Hersteller der Klasse I ohne angewandte Norm und für Klasse II ohne Zertifizierungsschema heißt das: Die Stelle, die sie brauchen, steht Stand heute nicht im Verzeichnis der Kommission. Ich würde deshalb jetzt schon festhalten, welche Produkte betroffen sind, und beide Entwicklungen beobachten, die Normen und die Notifizierungen. Bei den Gebühren sieht Art. 32 Abs. 6 vor, dass sie für Kleinst-, kleine und mittlere Unternehmen proportional gesenkt werden.
Was in die technische Dokumentation gehört
Die technische Dokumentation ist der Nachweis hinter der Erklärung, für jedes Verfahren. Sie wird nach Art. 31 Abs. 2 „vor dem Inverkehrbringen des Produkts mit digitalen Elementen erstellt und gegebenenfalls, zumindest während des Unterstützungszeitraums, laufend aktualisiert“. Den Mindestinhalt nennt Anhang VII:
- allgemeine Beschreibung: Zweckbestimmung, sicherheitsrelevante Softwareversionen, Nutzerinformationen nach Anhang II
- Konzeption, Entwicklung und Schwachstellenbehandlung, darunter Software-Stückliste, Konzept für die koordinierte Offenlegung von Schwachstellen, Kontaktadresse für Meldungen und die sichere Verteilung von Updates
- Bewertung der Cybersicherheitsrisiken
- Grundlagen für die Festlegung des Unterstützungszeitraums
- angewandte Normen, Spezifikationen oder Zertifizierungsschemata, ohne sie die Beschreibung der eigenen Lösungen
- Berichte über Tests und Prüfungen
- ein Exemplar der EU-Konformitätserklärung
- auf begründetes Verlangen der Marktüberwachung die Software-Stückliste
Vieles davon ist aus Teil 2 bekannt: Software-Stückliste, Offenlegung, Kontaktadresse und Updates sind Anforderungen aus Anhang I Teil II. Neu ist nach meiner Lesart der Anspruch, sie so aufzuschreiben, dass eine Behörde oder Prüfstelle die Konformität nachvollziehen kann. Kleinst- und Kleinunternehmen dürfen dafür ein vereinfachtes Formular nutzen, das die Kommission per Durchführungsrechtsakt festlegen soll; die notifizierten Stellen müssen es akzeptieren (Art. 33 Abs. 5). Ob es schon vorliegt, habe ich nicht geprüft.
Konformitätserklärung und CE
Am Ende des Verfahrens steht die EU-Konformitätserklärung. Sie besagt, „dass die Erfüllung der grundlegenden Cybersicherheitsanforderungen in Anhang I nachgewiesen worden ist“ (Art. 28 Abs. 1). Ihr Aufbau folgt dem Muster in Anhang V: Produkt, Hersteller, angewandte Normen oder Zertifizierung, gegebenenfalls Name und Kennnummer der notifizierten Stelle. Verlangen mehrere EU-Rechtsakte eine Konformitätserklärung, gibt es eine einzige für alle, die diese Rechtsakte nennt (Abs. 3).
Der wichtigste Satz steht in Abs. 4: „Mit der Ausstellung der EU-Konformitätserklärung übernimmt der Hersteller die Verantwortung für die Konformität des Produkts mit digitalen Elementen.“ Nach meiner Lesart gilt das auch dann, wenn eine notifizierte Stelle mitgeprüft hat, denn die Erklärung stellt nach Abs. 1 immer der Hersteller aus.
Die CE-Kennzeichnung wird „vor dem Inverkehrbringen“ angebracht (Art. 30 Abs. 3). Für Software gibt es eine eigene Regel: Sie wird „entweder auf der EU-Konformitätserklärung gemäß Artikel 28 oder auf der das Softwareprodukt begleitenden Website angebracht“, und der Abschnitt der Website muss für Verbraucher „leicht und direkt zugänglich“ sein (Abs. 1). Die Kennnummer der notifizierten Stelle folgt der Kennzeichnung nur bei Modul H (Abs. 4).
Aufzubewahren sind Erklärung und Dokumentation beim internen Kontrollverfahren zehn Jahre ab dem Inverkehrbringen oder während des Unterstützungszeitraums, „je nachdem, welcher Zeitraum länger ist“ (Anhang VIII Teil I Nr. 4.2).
Was das für Sie als Anwender bedeutet
Wenn Ihr Unternehmen Software und vernetzte Geräte einkauft, betreffen Sie die Pflichten aus Art. 28 bis 32 nicht direkt. Zwei Dinge sind trotzdem nützlich.
Erstens können Sie für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht oder danach wesentlich geändert werden, nach der vollständigen Konformitätserklärung fragen. Sie nennt die angewandten Normen und gegebenenfalls die notifizierte Stelle (Anhang V Nr. 6 und 7). Daneben kennt der CRA eine vereinfachte Fassung der Erklärung (Art. 28 Abs. 2). Bei Software steht die CE-Kennzeichnung auf dieser Erklärung oder auf der Website des Produkts.
Zweitens ist ein älteres Produkt ohne CRA-Konformität kein Verstoß gegen den CRA. Was vor dem 11. Dezember 2027 rechtmäßig in Verkehr gebracht wurde, darf nach den Leitlinien weiter verkauft und in Betrieb genommen werden, solange es nicht danach wesentlich geändert wird (Fußnote 31). Die Frage an den Hersteller, notfalls über Ihren Lieferanten, lautet nach meiner Lesart eher: Ab welcher Version gilt bei Ihnen der CRA, und wann ist sie verfügbar?
Fazit der Serie: vier Fragen, ein Prüfpfad
Die vier Teile dieser Serie lassen sich als ein Prüfpfad lesen, den eine Geschäftsführung mit ihren Produktverantwortlichen in dieser Reihenfolge durchgehen kann.
| Teil | Frage | Ergebnis | Grundlage |
|---|---|---|---|
| 1 | Betrifft uns der CRA, und in welcher Rolle und Klasse? | Liste der Produkte im Anwendungsbereich mit Klasse | Art. 2, 3, 7; Anh. III, IV |
| 2 | Ist das Produkt sicher ab Werk? | Abgleich mit Anhang I | Art. 13; Anh. I |
| 3 | Wer meldet, wenn etwas passiert? | Meldekette mit Zuständigen, gilt seit 11.09.2026 | Art. 14 |
| 4 | Wer bestätigt die Konformität, und bis wann? | Verfahren je Produkt, Dokumentation, Erklärung, CE bis 11.12.2027 | Art. 27 bis 32, 35; Anh. V, VII, VIII |
Für Hersteller von Standardprodukten ist Konformität nach dem CRA Eigenarbeit: dokumentieren, bewerten, erklären, kennzeichnen. Von außen abhängig sind die Hersteller wichtiger und kritischer Produkte. Für sie zählt neben dem eigenen Zeitplan, wann Normen im Amtsblatt stehen und wann die ersten Stellen in NANDO auftauchen.
Ein Prüfschritt für diese Woche: Fragen Sie Ihre Produktverantwortlichen, welches Ihrer Produkte ab dem 11. Dezember 2027 neu oder wesentlich geändert auf den Markt kommt, welches Verfahren dafür gilt und ob Sie dabei auf eine Norm oder eine Prüfstelle angewiesen sind, die heute noch nicht veröffentlicht oder notifiziert ist.
Zum Abschluss der Serie
Mit diesem Teil endet die CRA-Journey. Vieles davon wird sich in den nächsten Monaten bewegen: Normen werden veröffentlicht, Stellen notifiziert, Leitlinien ergänzt. Die Fragen aus den vier Teilen bleiben dieselben.
Wenn Sie mitbekommen wollen, wie es weitergeht: Folgen Sie mir auf LinkedIn.
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex, deutsche Fassung
- EU-Kommission, Leitlinien C(2026) 5252, Anhang (PDF), Abschnitte 4.4, 6.2, 6.3, 9.3.2
- NANDO im Single Market Compliance Space, Filter Cyber Resilience Act (abgerufen 05.11.2026)
- EU-Kommission, Harmonised Standards (abgerufen 05.11.2026)
- CRA-Journey Teil 1: Betrifft mich der CRA überhaupt? · Teil 2: Was heißt sicher laut CRA? · Teil 3: Meldepflicht nach CRA