CRA-Journey, Teil 3 von 4 · Lesezeit ca. 11 Minuten
Mal angenommen, es ist Freitag, 15:40 Uhr. Beim Support eines Softwarehauses kommt eine Nachricht an. Ein Kunde schreibt, über eine Schnittstelle des Produkts habe sich jemand Zugang zu seinem Netz verschafft. Auszüge aus seinen Protokollen hängt er an.
Wer liest diese Nachricht? Wer entscheidet, ob das ernst ist? Und wer weiß, wohin gemeldet wird?
Seit dem 11. September 2026 hat diese Frage eine Frist. Der Cyber Resilience Act (CRA), die EU-Verordnung 2024/2847, gilt zum größten Teil erst ab Dezember 2027. Für Hersteller gilt ein Artikel schon jetzt: Art. 14, die Meldepflichten. Und er gilt nicht nur für neue Produkte, sondern auch für das, was Sie bereits in den Verkehr gebracht haben, sofern es in den Anwendungsbereich fällt (Teil 1).
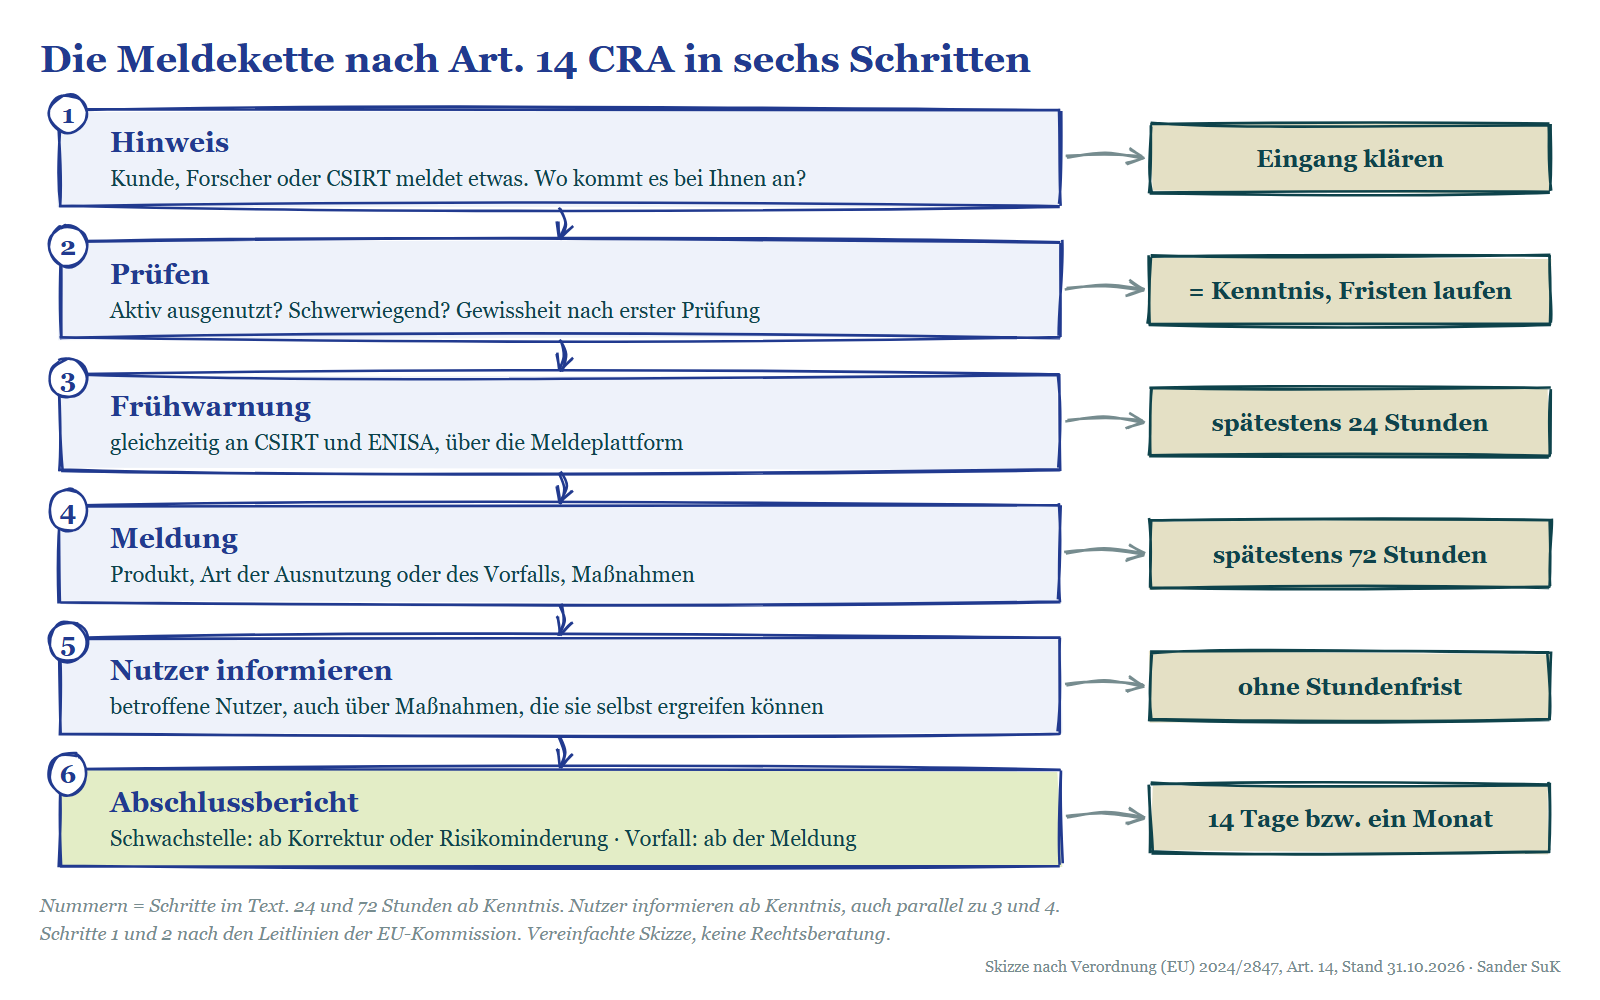
Teil 2 endete mit der Frage: Was passiert, wenn trotzdem eine Lücke auftaucht? Dieser Teil beantwortet sie mit einer Meldekette in sechs Schritten. Damit prüfen Sie, ob bei Ihnen für jeden Schritt jemand zuständig ist, bevor der Fall eintritt. Wenn Sie Produkte einkaufen statt herstellen, finden Sie weiter unten einen eigenen Abschnitt dazu, was die Meldepflicht Ihrer Lieferanten für Sie bedeutet.
Die Meldekette auf einen Blick
Hier die Schritte vorab. Die Abschnitte darunter erklären jeden einzeln, mit dem Wortlaut der Verordnung. Die Schritte ersetzen keine Rechtsberatung, zeigen aber, wo in Ihrem Haus eine Zuständigkeit noch fehlt.
- Hinweis: Ein Kunde, ein Forscher oder eine Behörde meldet Ihnen etwas. Wo kommt das an?
- Prüfen: Wird die Schwachstelle aktiv ausgenutzt, ist der Vorfall schwerwiegend? Ab der Kenntnis laufen die Fristen.
- Frühwarnung: spätestens 24 Stunden nach Kenntnis, an das zuständige CSIRT (Computer Security Incident Response Team) und die ENISA (Agentur der Europäischen Union für Cybersicherheit).
- Meldung: spätestens 72 Stunden nach Kenntnis.
- Nutzer: die betroffenen Nutzer informieren.
- Abschlussbericht: 14 Tage, nachdem eine Korrektur oder Risikominderung verfügbar ist (Schwachstelle), oder einen Monat nach der Meldung (Vorfall).
Was seit dem 11. September 2026 gilt, und für welche Produkte
Art. 71 Abs. 2 legt fest, dass die Verordnung ab dem 11. Dezember 2027 gilt, und fügt hinzu: „Artikel 14 gilt jedoch ab dem 11. September 2026“. Schon seit Juni 2026 gelten außerdem die Regeln für notifizierte Stellen (Kapitel IV), um die es in Teil 4 geht.
Für Produkte, die vor Dezember 2027 in den Verkehr gebracht wurden, gibt es grundsätzlich eine Übergangsregel. Sie unterliegen den Anforderungen der Verordnung nur, wenn sie danach wesentlich geändert werden (Art. 69 Abs. 2). Für die Meldepflicht macht Abs. 3 davon ausdrücklich eine Ausnahme:
„Abweichend von Absatz 2 des vorliegenden Artikels gelten die in Artikel 14 festgelegten Pflichten für alle Produkte mit digitalen Elementen, die in den Anwendungsbereich dieser Verordnung fallen und vor dem 11. Dezember 2027 in den Verkehr gebracht wurden.“
Die Leitlinien der EU-Kommission zum CRA (C(2026) 5252, Juli 2026, nicht bindend) gehen noch einen Schritt weiter. Anders als die Pflichten zur Behandlung von Schwachstellen, die mit dem Unterstützungszeitraum enden, „continue to apply“ die Meldepflichten auch dann, wenn ein Produkt „is no longer supported“ (Rn. 210).
Eine aktiv ausgenutzte Lücke in einem Produkt, das Sie längst nicht mehr pflegen, ist also meldepflichtig; nach meiner Lesart gilt das auch für alte Versionen. Zurück reicht die Pflicht dagegen nicht: Wer schon vor dem 11. September 2026 wusste, dass eine Schwachstelle ausgenutzt wird, muss das nicht nachmelden. Wer damals nur die Schwachstelle kannte und erst danach von der Ausnutzung erfährt, muss melden (Rn. 217).
Schritt 1, Hinweis: Wo kommt es bei Ihnen an?
Die Meldepflicht hängt an der Kenntnis des Herstellers. Wie diese Kenntnis entsteht, beschreiben die Leitlinien breit: Der Hersteller entdeckt selbst ein verdächtiges Ereignis, oder ein Dritter weist ihn darauf hin, etwa „a customer, an entity, an authority, a media organisation“ (Rn. 213).
Auch die Behörden können der Absender sein. Meldet jemand anderes als der Hersteller eine aktiv ausgenutzte Schwachstelle oder einen schwerwiegenden Sicherheitsvorfall freiwillig, unterrichtet das zuständige CSIRT den Hersteller „unverzüglich“ (Art. 15 Abs. 4). Ein CSIRT (Computer Security Incident Response Team) ist ein Team für die Reaktion auf Sicherheitsvorfälle; welche CSIRTs hier gemeint sind, steht in Schritt 3.
Einen festen Eingang für solche Hinweise verlangt der CRA für Produkte, die ab Dezember 2027 in Verkehr gebracht oder danach wesentlich geändert werden: eine zentrale Anlaufstelle für Nutzer (Art. 13 Abs. 17) und eine Kontaktadresse für die Meldung von Schwachstellen (Anhang I Teil II Nr. 6, der zweite Teil von Anhang I aus Teil 2 dieser Serie). Die Meldepflicht wartet darauf nicht. Sie gilt heute, auch wenn der Hinweis heute noch im allgemeinen Support-Postfach landet.
Schritt 2, Prüfen: aktiv ausgenutzt, schwerwiegend?
Art. 14 kennt zwei Anlässe. Der Hersteller meldet „jede aktiv ausgenutzte Schwachstelle, die in dem Produkt mit digitalen Elementen enthalten ist“ (Abs. 1), und „jeden schwerwiegenden Sicherheitsvorfall, der sich auf die Sicherheit des Produkts mit digitalen Elementen auswirkt“ (Abs. 3).
Eine Schwachstelle, die bloß existiert, ist also kein Meldeanlass. Aktiv ausgenutzt ist sie nach Art. 3 Nr. 42 erst, wenn „verlässliche Nachweise dafür vorliegen, dass ein böswilliger Akteur sie in einem System ohne Zustimmung des Systemeigners ausgenutzt hat“.
Schwerwiegend ist ein Sicherheitsvorfall nach Art. 14 Abs. 5 in zwei Fällen. Entweder wirkt er sich negativ auf die Fähigkeit des Produkts aus (oder kann es), „die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit von sensiblen oder wichtigen Daten oder Funktionen zu schützen“. Oder er hat dazu geführt (oder kann dazu führen), dass böswilliger Code in das Produkt oder in das Netz eines Nutzers gelangt oder dort ausgeführt wird.
Wann die Fristen beginnen, erklären die Leitlinien. Der Hersteller soll ein verdächtiges Ereignis sofort prüfen. Kenntnis hat er, wenn er nach dieser ersten Prüfung „a reasonable degree of certainty“ hat, dass eine Schwachstelle aktiv ausgenutzt wird oder ein schwerwiegender Vorfall die Sicherheit des Produkts beeinträchtigt hat (Rn. 213). Der Nachdruck liege auf „prompt action“ (Rn. 214).
Nach den Leitlinien startet die Uhr also nicht zwingend mit der ersten E-Mail, sondern mit der begründeten Gewissheit. Ist die Lage von Anfang an klar, kann das derselbe Moment sein. Die Prüfung beginnt in jedem Fall mit der ersten Nachricht. Wer bei Ihnen diese Prüfung macht und wer am Ende sagt „ja, das ist meldepflichtig“, sollte nach meiner Lesart feststehen, bevor die erste solche Nachricht eintrifft.
Ein Sonderfall betrifft fast jedes Softwareprodukt: Komponenten von Dritten. Wird eine Schwachstelle aus einer eingebauten Bibliothek in Ihrem Produkt aktiv ausgenutzt, melden Sie. Ist sie dort nicht ausnutzbar, etwa weil der betroffene Code nie aufgerufen wird, oder nicht ausgenutzt worden, besteht für Sie keine Pflichtmeldung nach Art. 14 (Rn. 218). Melden dürfen Sie freiwillig (Art. 15). Für Produkte, die ab Dezember 2027 in Verkehr gebracht oder danach wesentlich geändert werden, müssen Sie die Schwachstelle außerdem demjenigen mitteilen, der die Komponente herstellt oder wartet (Art. 13 Abs. 6).
Schritt 3, Frühwarnung: 24 Stunden
Für eine aktiv ausgenutzte Schwachstelle verlangt Art. 14 Abs. 2 Buchstabe a eine Frühwarnung, und zwar „unverzüglich, in jedem Fall aber innerhalb von 24 Stunden, nachdem der Hersteller davon Kenntnis erlangt hat“. Darin nennt er die Mitgliedstaaten, in denen sein Produkt seiner Kenntnis nach bereitgestellt wurde.
Für einen schwerwiegenden Sicherheitsvorfall gilt dieselbe Frist (Abs. 4 Buchstabe a). Anzugeben ist dort zumindest, ob der Verdacht besteht, dass der Vorfall auf rechtswidrige oder böswillige Handlungen zurückgeht, gegebenenfalls auch die Mitgliedstaaten.
Gemeldet wird „gleichzeitig“ an zwei Stellen: an das als Koordinator benannte CSIRT und an die ENISA, die Agentur der Europäischen Union für Cybersicherheit (Abs. 1 und 3). Der Weg ist vorgegeben: die „einheitliche Meldeplattform“ nach Art. 16, die die ENISA einrichtet und betreibt.
Zuständig ist das CSIRT des Mitgliedstaats, in dem der Hersteller seine Hauptniederlassung in der Union hat (Abs. 7). Als Hauptniederlassung gilt der Staat, in dem die Entscheidungen zur Cybersicherheit seiner Produkte überwiegend getroffen werden; für Sonderfälle nennt Abs. 7 Ersatzkriterien.
Für Deutschland verweist die Liste der ENISA auf das CERT-Bund (Computer Emergency Response Team) des Bundesamts für Sicherheit in der Informationstechnik (BSI). Die Plattform heißt Single Reporting Platform (SRP). Laut ENISA sind Hersteller seit dem 11. September 2026 verpflichtet, die Pflichtmeldungen über sie abzugeben; am 31. Oktober 2026 meldete die Statusseite „Available“.
Auf der Seite der ENISA stehen Anleitungen zur Registrierung und zur Abgabe von Meldungen. Wer die Plattform zum ersten Mal öffnet, wenn die 24 Stunden schon laufen, verliert nach meiner Einschätzung Zeit, die er für die Prüfung braucht.
Schritt 4, Meldung: 72 Stunden
Spätestens 72 Stunden nach Kenntnis folgt die eigentliche Meldung, wiederum „unverzüglich“ und nur, „sofern die einschlägigen Informationen nicht bereits vorgelegt wurden“ (Abs. 2 Buchstabe b).
Sie enthält allgemeine Informationen, „soweit verfügbar“: zum Produkt, zur Art der Ausnutzung oder des Vorfalls, zu ergriffenen Maßnahmen und zu dem, was Nutzer selbst tun können. Beim Vorfall kommt eine erste Bewertung dazu (Abs. 4 Buchstabe b).
Die Leitlinien beschreiben ein schrittweises Verfahren: Die Meldungen werden ergänzt, je weiter die eigene Untersuchung kommt (Rn. 215). Das CSIRT kann zusätzlich einen Zwischenbericht anfordern (Abs. 6). Nach meiner Lesart erwartet nach 72 Stunden niemand das vollständige Bild, wohl aber das vorhandene.
Schritt 5, Nutzer: Wer erfährt es von Ihnen?
Die Meldung an die Behörden ist nur eine Richtung. Nach Kenntnis informiert der Hersteller „die betroffenen Nutzer des Produkts mit digitalen Elementen und gegebenenfalls alle Nutzer“ über die Schwachstelle oder den Vorfall und, wenn nötig, über Maßnahmen, die sie selbst ergreifen können, gegebenenfalls in einem maschinenlesbaren Format (Art. 14 Abs. 8).
Eine Stundenfrist nennt Abs. 8 nicht. Versäumt der Hersteller es aber, die Nutzer rechtzeitig zu informieren, können die CSIRTs das selbst übernehmen, wenn sie es für verhältnismäßig und erforderlich halten.
Öffentlich muss die Information nach den Leitlinien nicht sein. Sie verlangen ein risikobasiertes Vorgehen. Gerade bei Produkten in sensiblen Umgebungen darf der Hersteller Details auf die betroffenen Kunden beschränken, weil eine Veröffentlichung technischer Einzelheiten die Ausnutzung erleichtern kann (Rn. 220). Für Produkte, die ab Dezember 2027 in Verkehr gebracht oder danach wesentlich geändert werden, kommt Anhang I Teil II Nr. 4 hinzu: Informationen über behobene Schwachstellen werden veröffentlicht, sobald ein Sicherheitsupdate bereitsteht. In hinreichend begründeten Fällen, in denen das Risiko der Veröffentlichung überwiegt, darf der Hersteller sie aufschieben, bis die Nutzer den Patch einspielen konnten.
Für die Zuständigkeit heißt das: Neben dem, der meldet, braucht es jemanden, der weiß, welche Kunden welche Version im Einsatz haben, und wie man sie erreicht.
Schritt 6, Abschlussbericht: 14 Tage oder ein Monat
Der Abschlussbericht hat zwei verschiedene Fristen, und der Unterschied geht in Kurzfassungen leicht verloren.
Für eine aktiv ausgenutzte Schwachstelle ist er „spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme zur Verfügung steht“ fällig (Abs. 2 Buchstabe c). Die 14 Tage beginnen also nicht mit der Meldung, sondern sobald eine Korrektur oder eine Risikominderung verfügbar ist; nach meiner Lesart zählt dazu auch ein Workaround.
Für einen schwerwiegenden Sicherheitsvorfall gilt „innerhalb eines Monats nach Übermittlung der Meldung“ (Abs. 4 Buchstabe c), gerechnet ab der 72-Stunden-Meldung. Was beide Berichte mindestens enthalten, steht in der Tabelle im Fazit.
Was das für Sie als Anwender bedeutet
Art. 14 verpflichtet Hersteller. Wenn Ihr Unternehmen Software und vernetzte Geräte einkauft und betreibt, sind Sie aus dieser Vorschrift nicht meldepflichtig. Drei Dinge betreffen Sie trotzdem.
Erstens sind Sie Empfänger. Nach Abs. 8 muss der Hersteller die betroffenen Nutzer informieren, wenn eine Schwachstelle in seinem Produkt aktiv ausgenutzt wird oder ein schwerwiegender Sicherheitsvorfall vorliegt. Beziehen Sie über einen Händler, trifft die Pflicht trotzdem den Hersteller. Die naheliegende Frage an die Hersteller Ihrer wichtigsten Produkte lautet: Über welchen Kanal und an wen bei uns geht diese Information?
Zweitens dürfen Sie selbst melden. Nach Art. 15 kann jede natürliche oder juristische Person Schwachstellen, Sicherheitsvorfälle und Beinahe-Vorfälle freiwillig einem als Koordinator benannten CSIRT oder der ENISA melden, ohne dadurch zusätzliche Pflichten zu bekommen; die Strafverfolgung bleibt davon unberührt (Abs. 5).
Drittens prüfen Sie die Rolle. Wer ein Produkt entwickeln oder herstellen lässt und es unter eigenem Namen oder eigener Marke vermarktet, ist nach Art. 3 Nr. 13 Hersteller, auch wenn ein anderer es entwickelt hat. Teil 1 dieser Serie hilft bei der Einstufung.
Nicht dasselbe wie die NIS2-Meldepflicht
Viele Unternehmen kennen Meldefristen aus der NIS2-Richtlinie (Richtlinie (EU) 2022/2555). Nach § 32 BSIG melden besonders wichtige und wichtige Einrichtungen erhebliche Sicherheitsvorfälle an eine gemeinsame Meldestelle des BSI und des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe, frühestens ab Einrichtung dieses Meldewegs. Das Raster sieht ähnlich aus: 24 Stunden, 72 Stunden, ein Monat.
Trotzdem sind es zwei Pflichten. NIS2 fragt nach dem Betrieb der Einrichtung, der CRA nach dem Produkt des Herstellers; Pflichtige, Auslöser und Meldeweg unterscheiden sich. Ein Softwarehaus kann beides sein. Ob ein Ereignis dann zwei Meldungen auslöst, sagt weder Art. 14 noch § 32 BSIG ausdrücklich. Ich würde beide Wege getrennt planen und die Prüfung, ob gemeldet werden muss, für beide gemeinsam machen.
So prüfen Sie Ihre Meldekette
Gehen Sie die sechs Schritte mit den Verantwortlichen für Produkt, Support und IT-Sicherheit durch. Jede Frage, auf die niemand mit einem Namen antwortet, ist kein Versäumnis. Sie ist eine Zuständigkeit, die noch fehlt.
- Hinweis: Wo landet ein Hinweis auf eine ausgenutzte Lücke heute, und wer sieht ihn am Freitagnachmittag?
- Prüfen: Wer beurteilt, ob eine Schwachstelle aktiv ausgenutzt oder ein Vorfall schwerwiegend ist, und wer entscheidet „wir melden“?
- Frühwarnung: Wer hat Zugang zur Meldeplattform der ENISA, und wer vertritt ihn?
- Meldung: Wer stellt in 72 Stunden zusammen, welche Versionen betroffen sind und was Nutzer tun können?
- Nutzer: Wissen Sie, welche Kunden welche Version im Einsatz haben, auch bei Produkten ohne Support?
- Abschlussbericht: Wer verfolgt die Frist ab dem Tag, an dem Korrektur oder Workaround bereitstehen?
Fazit
Art. 14 ist die erste Herstellerpflicht des CRA, die schon gilt, und sie gilt für das ganze Portfolio im Anwendungsbereich. Die Fristen sind kurz und laufen ab Kenntnis; die Leitlinien lesen das als begründete Gewissheit nach einer ersten Prüfung. Wie schnell diese Gewissheit entsteht, hängt davon ab, ob bei Ihnen vorher geklärt ist, wer hinsieht und wer entscheidet.
| Stufe | Frist | Inhalt | Grundlage |
|---|---|---|---|
| Frühwarnung | spätestens 24 Stunden nach Kenntnis | Mitgliedstaaten; beim Vorfall Verdacht auf rechtswidrige oder böswillige Handlung | Art. 14 Abs. 2 a, Abs. 4 a |
| Meldung | spätestens 72 Stunden nach Kenntnis | Produkt, Art der Ausnutzung bzw. des Vorfalls, beim Vorfall erste Bewertung, Maßnahmen, Hinweise für Nutzer, Sensibilität | Abs. 2 b, Abs. 4 b |
| Nutzer informieren | nach Kenntnis, ohne Stundenfrist | betroffene Nutzer, gegebenenfalls alle; Maßnahmen für Nutzer | Abs. 8 |
| Abschlussbericht Schwachstelle | spätestens 14 Tage nach verfügbarer Korrektur oder Risikominderung | Beschreibung, Schweregrad, Akteur falls bekannt, Update | Abs. 2 c |
| Abschlussbericht Vorfall | innerhalb eines Monats nach der Meldung | ausführliche Beschreibung, Ursache, Abhilfemaßnahmen | Abs. 4 c |
Ein Prüfschritt für diese Woche: Fragen Sie Ihre Produkt- oder Supportverantwortlichen, wer prüft und entscheidet, ob gemeldet wird, wenn morgen ein Kunde eine ausgenutzte Lücke in Ihrem Produkt meldet, wer dann die Frühwarnung innerhalb von 24 Stunden abgibt und über welchen Weg.
Im nächsten Teil
Bisher ging es um Pflichten, die der Hersteller selbst erfüllt: einstufen, sicher ausliefern, melden. Für Produkte, die ab Dezember 2027 in Verkehr gebracht oder danach wesentlich geändert werden, kommt eine Frage dazu, die über das eigene Haus hinausreicht: Wer prüft das eigentlich, und wann? In Teil 4 geht es um Konformitätsbewertung, CE-Kennzeichnung und notifizierte Stellen.
Wenn Sie die Serie nicht verpassen wollen: Folgen Sie mir auf LinkedIn.
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex, deutsche Fassung
- EU-Kommission, Leitlinien C(2026) 5252, Anhang (PDF), Abschnitt 9.1
- ENISA, Single Reporting Platform (SRP) · Status · Liste der als Koordinator benannten CSIRTs
- § 32 BSIG, gesetze-im-internet.de
- CRA-Journey Teil 1: Betrifft mich der CRA überhaupt? · Teil 2: Was heißt sicher laut CRA?